oke平台app的恢复凭证丢失能否找回
无法由平台代为找回。恢复凭证是密钥重组的唯一依据,平台不存储明文备份。建议在创建时即离线多处保存,避免单一介质损坏导致无法恢复。
每笔操作触发前经过地址黑名单、异常频次与金额阈值三重规则比对,命中可疑模式即拦截并提示二次确认。
常用收款地址可加入白名单,向白名单外地址转账时触发额外确认,减少误转与钓鱼地址欺骗的成功率。
密钥分片与进程隔离叠加,使攻击者即使突破某一层也无法获得完整私钥,显著抬高攻击成本与失败概率。
无法由平台代为找回。恢复凭证是密钥重组的唯一依据,平台不存储明文备份。建议在创建时即离线多处保存,避免单一介质损坏导致无法恢复。
通常因目标地址命中黑名单、短时间操作频次超限或金额超过设定阈值。可在操作日志中查看具体命中规则,调整后重新发起即可。
首次使用oke平台app,建议按顺序完成四步:第一,在设置中开启设备绑定校验,确保换机需验证恢复凭证;第二,生成并离线保存恢复凭证,不要截图存放在联网相册;第三,配置地址簿白名单,将常用地址先行录入;第四,熟悉操作日志入口,定期查看登录与签名记录。完成这四步后再进行首笔转账,能显著降低初期使用中的误操作与凭证泄露风险。
不会。oke平台app的私钥以分片形式加密存储在本地,签名在设备可信执行环境完成,服务器仅接收已签名交易数据,无法接触明文私钥。
提供离线加密的恢复凭证导出功能,用户可自行保存至物理介质,避免云端明文存储带来的集中泄露隐患。
oke平台app将密钥解密条件与设备硬件指纹关联,换机后需重新验证恢复凭证,阻断密钥被复制到其他设备使用的路径。
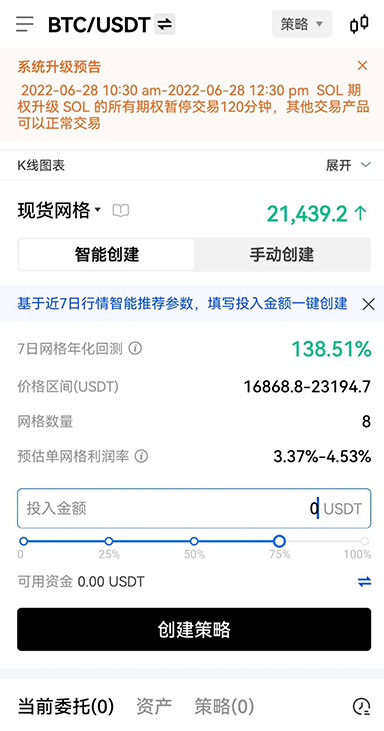
大额转账触发多级确认与延迟执行窗口,给用户留出撤销余地,避免因地址粘贴错误或误点造成不可逆损失。
进入安全设置中的地址簿模块,添加目标地址并完成一次小额验证转账,确认无误后该地址进入白名单,后续向其转账不再触发额外延迟确认。
oke平台app支持为不同功能模块设定独立权限,查看、转账与提现可分别授权,降低单一凭证泄露后的影响范围。
用户可按时间范围导出签名与登录记录,便于个人对账或在异常发生时提供可核查的操作轨迹依据。
安全配置不是一次点击就能完成的事。现在打开oke平台app,按指南完成设备绑定与恢复凭证保存,让每一笔操作都在你可控的防护框架内进行。